La sécurité des portefeuilles matériels remise en question
plus de 130 millions de dollars en Bitcoin volés via une faille Coldcard
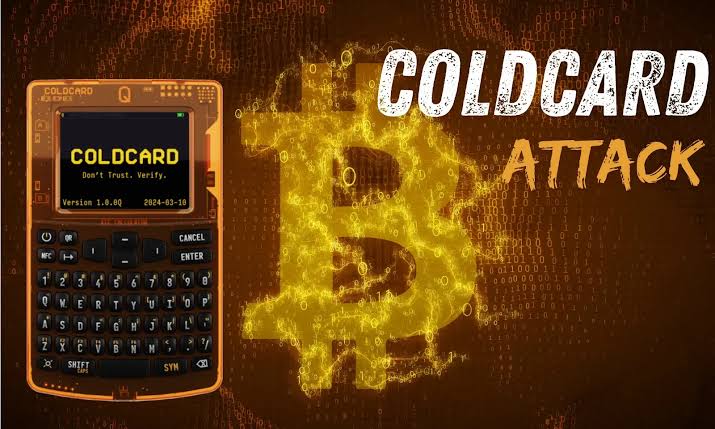
Une vulnérabilité critique dans les portefeuilles matériels Coldcard, pourtant considérés comme l’un des moyens les plus sûrs de stocker des bitcoins, a permis le vol de plus de 130 millions de dollars. Cet incident soulève des questions fondamentales sur la sécurité des cryptomonnaies, même hors ligne.
Une attaque d’une ampleur inédite
Les récentes révélations de Galaxy Research ont secoué le monde des cryptomonnaies. L’entreprise a confirmé qu’environ 1 719 Bitcoin (BTC) ont été volés en exploitant une vulnérabilité des portefeuilles matériels Coldcard, représentant une valeur d’environ 111 millions de dollars . Cependant, les pertes totales pourraient dépasser les 130 millions de dollars alors que d’autres transactions suspectes sont en cours de vérification .
Plus de 250 victimes ont déjà signalé ce problème, et les chercheurs pensent que le nombre réel d’adresses concernées pourrait être bien plus élevé .
Note importante : Les pertes pourraient atteindre plus de 2 300 BTC si tous les cas suspects sont confirmés .
Comment l’attaque a-t-elle pu avoir lieu ?
L’ironie de cette affaire est que la vulnérabilité n’a rien à voir avec une connexion Internet ou une erreur de l’utilisateur. La faille se situe dans le processus de génération des seed phrases (les phrases de récupération), une étape cruciale qui détermine la sécurité de l’ensemble du portefeuille .
Le problème provient d’une version du firmware publiée en mars 2021 (version 4.0.1) qui utilisait un générateur de nombres aléatoires logiciel prévisible plutôt qu’un système basé sur le matériel . En conséquence, la force de la clé, qui devrait idéalement atteindre 128 bits d’entropie, a été réduite à seulement 40 bits sur les appareils concernés .
Cette faiblesse a permis aux attaquants de recréer les clés privées par force brute, en utilisant des algorithmes de reconnaissance de formes et potentiellement de grands modèles de langage (LLM) pour deviner les phrases de récupération, et ce, sans jamais avoir accès physiquement au portefeuille .
Quels appareils sont concernés ?
L’attaque affecte spécifiquement les modèles Coldcard Mk3, Mk4, Mk5 et Coldcard Q qui ont été initialisés avec un firmware publié après le 17 mars 2021 . Les experts n’ont trouvé aucune preuve que cette vulnérabilité affecte d’autres appareils de signature .
Chronologie des faits
- 17 mars 2021 : Publication du firmware vulnérable
- 30 juillet 2026 : Premier signalement de retraits anormaux, début de l’exploitation massive
- Début août 2026 : Galaxy Research révèle l’ampleur des pertes
Une attaque systématique et coordonnée
Galaxy Research a identifié plus de 25 schémas d’attaque distincts répartis en trois vagues principales, ce qui suggère que plusieurs acteurs malveillants ont exploité la vulnérabilité . La troisième vague d’attaques se distinguait des premières par le fait que les bitcoins volés étaient envoyés vers des adresses individuelles plutôt que consolidées, rendant leur traçabilité plus difficile .
90 % des bitcoins volés n’ont pas encore été déplacés de leurs adresses initiales, ce qui offre une opportunité pour les enquêteurs . Galaxy Research collabore avec les forces de l’ordre fédérales américaines, les plateformes d’échange et les équipes de cybersécurité pour suivre les fonds .
Quelles leçons en tirer pour les investisseurs ?
Cet événement est un coup dur pour la réputation des portefeuilles matériels, longtemps considérés comme le graal de la sécurité pour le stockage des cryptomonnaies . Il démontre que même une solution « air-gapped » (non connectée à Internet) peut être vulnérable si le code qui génère les clés est défaillant.
Pour les détenteurs de Coldcard, voici les recommandations des experts :
- Vérifiez votre version de firmware : Si vous avez initialisé votre appareil avec une version postérieure au 17 mars 2021, vos bitcoins sont potentiellement à risque.
- Transférez vos fonds immédiatement : Déplacez vos bitcoins vers un portefeuille généré sur un autre appareil vérifié .
- Générez une nouvelle seed phrase : Sur un appareil de confiance, créez une nouvelle phrase de récupération et transférez vos actifs vers ce nouveau portefeuille .
- Restez informé : Coinkite, le fabricant de Coldcard, a publié des mises à jour d’urgence et détruit les stocks restants de dispositifs vulnérables .
Un signal d’alarme pour tout le secteur
Cette attaque pourrait accélérer un mouvement vers des solutions de garde réglementées, comme les ETF Bitcoin, qui offrent des cadres d’assurance et des audits de sécurité que les utilisateurs individuels ne peuvent pas reproduire . Elle souligne également que la sécurité des cryptomonnaies est un défi multidimensionnel qui va bien au-delà de la simple conservation hors ligne.